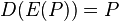Rabu, 18 April 2012

jenis jenis sistem keamanan informasi

ARTIKEL JENIS - JENIS SISTEM KEAMANAN INFORMASI


Jenis - Jenis keamanan Sistem Informasi

Konsep keamanan

Beberapa konsep terjadi di beberapa bidang keamanan.
  • risiko - sebuah risiko adalah kemungkinan kejadian yang menyebabkan kehilangan
  • ancaman - sebuah ancaman adalah sebuah metode merealisasikan risiko
  • countermeasure - sebuah countermeasure adalah sebuah cara untuk menghentikan ancaman
  • pertahanan dalam kedalaman - jangan pernah bergantung pada satu pengatasan keamanan saja.
  • asuransi - asuransi adalah tingkatan jaminan bahwa sebuah sistem keamanan akan berlaku seperti yang diperkirakan.

Standar keamanan


Aspek keamanan sistem informasi

  • Authentication : agar penerima informasi dapat memastikan keaslian pesan tersebut datang dari orang yang dimintai informasi.
  • Integrity : keaslian pesan yang dikirim melalui sebuah jaringan dan dapat dipastikan bahwa informasi yang dikirim tidak dimodifikasi oleh orang yang tidak berhak dalam perjalanan informasi tersebut.
  • Authority : Informasi yang berada pada sistem jaringan tidak dapat dimodifikasi oleh pihak yang tidak berhak atas akses tersebut.
  • Confidentiality : merupakan usaha untuk menjaga informasi dari orang yang tidak berhak mengakses.
  • Privacy : merupakan lebih ke arah data-data yang sifatnya privat (pribadi).

Aspek ancaman keamanan komputer atau keamanan sistem informasi

  • Interruption : informasi dan data yang ada dalam sistem komputer dirusak dan dihapus sehingga jika dibutuhkan, data atau informasi tersebut tidak ada lagi.
  • Interception : Informasi yang ada disadap atau orang yang tidak berhak mendapatkan akses ke komputer dimana informasi tersebut disimpan.
  • Modifikasi : orang yang tidak berhak berhasil menyadap lalu lintas informasi yang sedang dikirim dan diubah sesuai keinginan orang tersebut.
  • Fabrication : orang yang tidak berhak berhasil meniru suatu informasi yang ada sehingga orang yang menerima informasi tersebut menyangka informasi tersebut berasal dari orang yang dikehendaki oleh si penerima informasi tersebut.

Metodologi Keamanan Sistem Informasi

  • Keamanan level 0 : keamanan fisik, merupakan keamanan tahap awal dari komputer security. Jika keamanan fisik tidak terjaga dengan baik, maka data-data bahkan hardware komputer sendiri tidak dapat diamankan.
  • Keamanan level 1 : terdiri dari database, data security, keamanan dari PC itu sendiri, device, dan application. Contohnya : jika kita ingin database aman, maka kita harus memperhatikan dahulu apakah application yang dipakai untuk membuat desain database tersebut merupakan application yang sudah diakui keamanannya seperti oracle. Selain itu kita harus memperhatikan sisi lain yaitu data security. Data security adalah cara mendesain database tersebut. Device security adalah alat-alat apa yang dipakai supaya keamanan dari komputer terjaga. Computer security adalah keamanan fisik dari orang-orang yang tidak berhak mengakses komputer tempat datadase tersebut disimpan.
  • Keamanan level 2 : adalah network security. Komputer yang terhubung dengan jaringan sangat rawan dalam masalah keamanan, oleh karena itu keamanan level 2 harus dirancang supaya tidak terjadi kebocoran jaringan, akses ilegal yang dapat merusak keamanan data tersebut.
  • Keamanan level 3 : adalah information security. Keamanan informasi yang kadang kala tidak begitu dipedulikan oleh administrator seperti memberikan password ke teman, atau menuliskannya dikertas, maka bisa menjadi sesuatu yang fatal jika informasi tersebut diketahui oleh orang yang tidak bertanggung jawab.
  • Keamanan level 4 : merupakan keamanan secara keseluruhan dari komputer. Jika level 1-3 sudah dapat dikerjakan dengan baik maka otomatis keamanan untuk level 4 sud

Cara mendeteksi suatu serangan atau kebocoran sistem

Terdiri dari 4 faktor yang merupakan cara untuk mencegah terjadinya serangan atau kebocoran sistem :
  • Desain sistem : desain sistem yang baik tidak meninggalkan celah-celah yang memungkinkan terjadinya penyusupan setelah sistem tersebut siap dijalankan.
  • Aplikasi yang Dipakai : aplikasi yang dipakai sudah diperiksa dengan seksama untuk mengetahui apakah program yang akan dipakai dalam sistem tersebut dapat diakses tanpa harus melalui prosedur yang seharusnya dan apakah aplikasi sudah mendapatkan kepercayaan dari banyak orang.
  • Manajemen : pada dasarnya untuk membuat suatu sistem yang aman/terjamin tidak lepas dari bagaimana mengelola suatu sistem dengan baik. Dengan demikian persyaratan good practice standard seperti Standard Operating Procedure (SOP) haruslah diterapkan di samping memikirkan hal teknologinya.
  • Manusia (Administrator) : manusia adalah salah satu fakor yang sangat penting, tetapi sering kali dilupakan dalam pengembangan teknologi informasi dan dan sistem keamanan. Sebagai contoh, penggunaan password yang sulit menyebabkan pengguna malah menuliskannya pada kertas yang ditempelkan di dekat komputer. Oleh karena itu, penyusunan kebijakan keamanan faktor manusia dan budaya setempat haruslah sangat diperhatikan.

Langkah keamanan sistem informasi

  • Aset : Perlindungan aset merupakan hal yang penting dan merupakan langkah awal dari berbagai implementasi keamanan komputer. Contohnya: ketika mendesain sebuah website e-commerce yang perlu dipikirkan adalah keamanan konsumen. Konsumen merupakan aset yang penting, seperti pengamanan nama, alamat, ataupun nomor kartu kredit.
  • Analisis Resiko : adalah tentang identifikasi akan resiko yang mungkin terjadi, sebuah even yang potensial yang bisa mengakibatkan suatu sistem dirugikan.
  • Perlindungan : Kita dapat melindungi jaringan internet dengan pengaturan Internet Firewall yaitu suatu akses yang mengendalikan jaringan internet dan menempatkan web dan FTP server pada suatu server yang sudah dilindungi oleh firewall.
  • Alat : alat atau tool yang digunakan pada suatu komputer merupakan peran penting dalam hal keamanan karena tool yang digunakan harus benar-benar aman.
  • Prioritas : Jika keamanan jaringan merupakan suatu prioritas, maka suatu organisasi harus membayar harga baik dari segi material maupun non material. Suatu jaringan komputer pada tahap awal harus diamankan dengan firewall atau lainnya yang mendukung suatu sistem keamanan.

Strategi dan taktik keamanan sistem informasi

  • Keamanan fisik : lapisan yang sangat mendasar pada keamanan sistem informasi adalah keamanan fisik pada komputer. Siapa saja memiliki hak akses ke sistem. Jika hal itu tidak diperhatikan, akan terjadi hal-hal yang tidak dikehendaki.
  • Kunci Komputer : banyak case PC modern menyertakan atribut penguncian. Biasanya berupa soket pada bagian depan case yang memungkinkan kita memutar kunci yang disertakan ke posisi terkunsi atau tidak.
  • Keamanan BIOS : BIOS adalah software tingkat terendah yang mengonfigurasi atau memanipulasi hardware. Kita bisa menggunakan BIOS untuk mencegah orang lain me-reboot ulang komputer kita dan memanipulasi sisten komputer kita.
  • Mendeteksi Gangguan Keamanan Fisik : hal pertama yang harus diperhatikan adalah pada saat komputer akan di-reboot. Oleh karena Sistem Operasi yang kuat dan stabil, saat yang tepat bagi komputer untuk reboot adalah ketika kita meng-upgrade SO, menukar hardware dan sejenisnya.


TUGAS INI SAYA BUAT TANGAL 18 APRIL 2012

"BY  NOVI FITRIYANI 11.11.225"

Rabu, 11 April 2012

tugas keamanan sistem informasi

Keamanan Sistem Wireless


Keamanan Sistem Wireless

Latar Belakang
Sistem wireless mulai populer. Hal ini dimulai dengan maraknya cellular phone (handphone) di dunia yang pada mulanya hanya memberikan akses voice. Kemudian handphone dapat pula digunakan untuk mengirimkan data. Sebagai catatan, jumlah pengguna handphone di dunia (selain di Amerika Utara) sudah mengalahkan jumlah pengguna Internet. Di Indonesia sendiri, saat ini terdapat lebih dari 4 juta pelanggan handphone sementara hanya ada 1,5 juta pengguna Internet. Dengan kata lain, handphone lebih merasuk daripada Internet yang menggunakan jaringan yang fixed (wired). SMS merupakan salah satu aplikasi penting di dunia wireless, khususnya di Asia.
 Anda dapat lihat di jalanan, di kantor, dan dimana saja orang menekan tombol handphonenya untuk mengirim SMS. Jutaan SMS dikirimkan setiap harinya. Hal ini tidak terduga oleh operator wireless. Bahkan ada yang mengatakan bahwa SMS merupakan killer application di dunia wireless.
Di sisi lain perangkat komputer mulai muncul dalam ukuran yang kecil dan portable. Personal Digital Assistant (PDA) seperti Palm, Handspring, Symbian, Windows CE mulai banyak digunakan orang. Perangkat ini tadinya bersifat standalone atau hanya memiliki fasilitas transfer data dengan menggunakan kabel serial (ke komputer) dan IrDa (infra red antarperangkat). Kemudian muncul perangkat yang memungkinkan computer berkomunikasi dengan menggunakan wireless LAN (seri IEEE 802.11) dan Bluetooth.
Semakin marak dan laju perkembangan komunikasi data secara wireless. Secara umum, tekonologi wireless dapat dibagi menjadi dua:
• Cellular-based technology: yaitu solusi yang menggunakan saluran komunikasi cellular atau pager yang sudah ada untuk mengirimkan data.
Jangkauan dari cellullar-based biasanya cukup jauh.
• Wireless LAN (WLAN): yaitu komunikasi wireless dalam lingkup area yang terbatas, biasanya antara 10 s/d 100 meter dari base station ke Access Point (AP).
Kedua jenis teknologi di atas tidak berdiri sendiri, melainkan memiliki banyak teknologi dan standar yang berbeda (dan bahkan terdapat konflik).
Contohnya:
• Cellullar: GSM, CDMA, TDMA, CDPD, GPRS/EDGE, 2G, 2.5G, 3G, UMTS.
• LAN: keluarga IEEE 802.11 (seperti 802.11b, 802.11a, 802.11g),
HomeRF, 802.15 (Personal Area Network) yang berbasis Bluetooth, 802.16 (Wireless Metropolitan Area Network)
Kelihatannya akan ada konvergensi dari teknologi wireless dan juga dari perangkat pengakses informasi ini. Siapa pemenangnya? masih terlalu dini untuk diputuskan.
Komunikasi wireless banyak disukai dikarenakan banyak keuntungan atau kemudahan, yaitu antara lain:
• Kenyamanan dengan adanya fasilitas roaming sehingga dapat dihubungi dan dapat mengakses informasi dimana saja.
 

Masalah Keamanan Sistem Wireless

• Komunikasi wireless memungkinkan pengguna bergerak dan tidak terikat pada satu tempat saja. Seorang eksekutif yang disopiri dapat mengakses emailnya di mobilnya ketika jalan sedang macet. Seorang pekerja dapat membawa notebooknya ke luar dan bekerja dari halaman yang rindang.
• Kecepatan dari komunikasi wireless sudah memasuki batas kenyamanan pengguna. Kecepatan ini masih akan terus meningkat.
• Mulai muncul aplikasi yang menggunakan fasilitas wireless, seperti misalnya location-specific applications.

Sistem wireless memiliki permasalahan keamanan tersendiri (khusus). Beberapa hal yang mempengaruhi aspek keamanan dari sistem wireless antara lain:
• Perangkat pengakses informasi yang menggunakan sistem wireless biasanya berukuran kecil sehingga mudah dicuri. Laptop, notebook handphone, palm, dan sejenisnya sangat mudah dicuri. Jika dia dicuri, maka informasi yang ada di dalamnya (atau kunci pengakses informasi) bisa jatuh ke tangan orang yang tidak berhak.
• Penyadapan (man-in-the-middle attack) dapat dilakukan lebih mudah karena tidak perlu mencari jalur kabel untuk di-‘tap’. Sistem yang tidak menggunakan pengamanan enkripsi, atau menggunakan enkripsi yang mudah dipecah, akan mudah ditangkap.
• Perangkat wireless yang kecil membatasi kemampuan perangkat dari sisi CPU, RAM, kecepatan komunikasi, catu daya. Akibatnya system pengamanan (misalnya enkripsi) yang digunakan harus memperhatikan batasan ini. Saat ini tidak memungkinkan untuk menggunakan system enkripsi yang canggih yang membutuhkan CPU cycle yang cukup tinggi
sehingga memperlambat transfer data.
• Pengguna tidak dapat membuat sistem pengaman sendiri (membuat enkripsi sendiri) dan hanya bergantung kepada vendor (pembuat perangkat) tersebut. Namun mulai muncul perangkat handphone yang dapat diprogram oleh pengguna.
• Adanya batasan jangkauan radio dan interferensi menyebabkan ketersediaan servis menjadi terbatas. DoS attack dapat dilakukan dengan menginjeksikan traffic palsu.
• Saat ini fokus dari sistem wireless adalah untuk mengirimkan data secepat mungkin. Adanya enkripsi akan memperlambat proses pengiriman data sehingga penggunaan enkripsi masih belum mendapat prioritas. Setelah kecepatan pengiriman data sudah memadai dan harganya menjadi murah, barulah kita akan melihat perkembangan di sisi pengamanan dengan menggunakan enkripsi.
 

Contoh Kasus Lubang Keamanan Sistem
Wireless
 Beberapa contoh kasus lubang keamanan sistem wireless antara lain:
• Cloning sistem cellular berbasis AMPS sehingga “pulsa” pelanggan dapat dicuri oleh orang lain yang tidak berhak.
• Enkripsi A5 dari sistem seluler GSM yang dibatasi kemampuan dan dirahasiakan algoritmanya. Algoritma yang dirahasiakan dianggap tidakaman karena tidak melalui proses review yang terbuka.
• Peneliti di Amerika sudah membuktikan bocornya LAN perusahaan yang menggunakan wireless LAN IEEE 802.11b. Dengan menggunakan sebuah notebook yang dilengkapi dengan perangkat IEEE 802.11b seorang peneliti sambil berjalan menunjukkan LAN dan data-data dari beberapa perusahaan yang bocor ke jalan di depan kantor. Penggunaan firewall untuk membatasi akses ke kantor dari Internet akan sia-sia jika
pintu belakang (backdoor) wireless LAN bisa digunakan oleh cracker untuk masuk ke sistem. Program untuk memecahkan wireless LAN ini mulai banyak tersedia di Internet, seperti misalnya Airsnort, Netstumbler1, WEPcrack, dan lain-lain.
• NIST (lembaga standar di Amerika) melarang penggunaan wireless LAN untuk institusi pemerintah yang memiliki data-data rahasia.


Pengamanan Sistem Wireless
(PENYELESAIAN MASALAH)
Untuk sistem wireless LAN yang menggunakan IEEE 802.11b, disarankan untuk mensegmentasi jaringan dimana wireless LAN ini berada dan menganggap segmen ini sebagai extranet. Jika diperlukan, firewall digunakan untuk membatasi jaringan ini dengan jaringan internal yang membutuhkan keamanan lebih tinggi. Untuk meningkatkan keamanan, gunakan MAC address sebagai mekanisme untuk memperbolehkan connection (access control).
Kerugian dari mekanisme ini adalah kecepatan maksimum yang dapat diperoleh adalah sekitar 11 Mbps. (Secara teori MAC address masih dapat diserang dengan menggunakan proxy arp.) Akses dengan menggunakan MAC ini masih belum membatasi penyadapan.
Enkripsi seperti WEP digunakan untuk menghindari dan mempersulit akses. WEP sendiri masih memiliki banyak masalah teknis, dimana crack (pemecahan) enkripsi WEP membutuhkan computing resources yang dimiliki oleh orang-orang tertentu.
Di masa yang akan datang akan ada pengamanan yang lebih baik. Aplikasi yang menggunakan perangkat wireless sebaiknya menggunakan mekanisme enkripsi end-to-end, dengan menganggap jaringan sebagai sistem yang tidak aman.
 
tugas ini saya buat tanggal 12 april 2012
by "novi fitriyani   11.11.225" 

Kamis, 22 Maret 2012

tugas keamanan sistem informasi


Kriptografi

Dari Wikipedia bahasa Indonesia, ensiklopedia bebas
Langsung ke: navigasi, cari
Alat kriptografi Lorenz yang dipakai di Jerman saat perang dunia II
Kriptografi, secara umum adalah ilmu dan seni untuk menjaga kerahasiaan berita [bruce Schneier - Applied Cryptography]. Selain pengertian tersebut terdapat pula pengertian ilmu yang mempelajari teknik-teknik matematika yang berhubungan dengan aspek keamanan informasi seperti kerahasiaan data, keabsahan data, integritas data, serta autentikasi data [A. Menezes, P. van Oorschot and S. Vanstone - Handbook of Applied Cryptography]. Tidak semua aspek keamanan informasi ditangani oleh kriptografi.
Ada empat tujuan mendasar dari ilmu kriptografi ini yang juga merupakan aspek keamanan informasi yaitu :
  • Kerahasiaan, adalah layanan yang digunakan untuk menjaga isi dari informasi dari siapapun kecuali yang memiliki otoritas atau kunci rahasia untuk membuka/mengupas informasi yang telah disandi.
  • Integritas data, adalah berhubungan dengan penjagaan dari perubahan data secara tidak sah. Untuk menjaga integritas data, sistem harus memiliki kemampuan untuk mendeteksi manipulasi data oleh pihak-pihak yang tidak berhak, antara lain penyisipan, penghapusan, dan pensubsitusian data lain kedalam data yang sebenarnya.
  • Autentikasi, adalah berhubungan dengan identifikasi/pengenalan, baik secara kesatuan sistem maupun informasi itu sendiri. Dua pihak yang saling berkomunikasi harus saling memperkenalkan diri. Informasi yang dikirimkan melalui kanal harus diautentikasi keaslian, isi datanya, waktu pengiriman, dan lain-lain.
  • Non-repudiasi., atau nirpenyangkalan adalah usaha untuk mencegah terjadinya penyangkalan terhadap pengiriman/terciptanya suatu informasi oleh yang mengirimkan/membuat.

Daftar isi

 [sembunyikan] 

[sunting] Algoritma Sandi

algoritma sandi adalah algoritma yang berfungsi untuk melakukan tujuan kriptografis. Algoritma tersebut harus memiliki kekuatan untuk melakukan (dikemukakan oleh Shannon):
  • konfusi/pembingungan (confusion), dari teks terang sehingga sulit untuk direkonstruksikan secara langsung tanpa menggunakan algoritma dekripsinya
  • difusi/peleburan (difusion), dari teks terang sehingga karakteristik dari teks terang tersebut hilang.
sehingga dapat digunakan untuk mengamankan informasi. Pada implementasinya sebuah algoritmas sandi harus memperhatikan kualitas layanan/Quality of Service atau QoS dari keseluruhan sistem dimana dia diimplementasikan. Algoritma sandi yang handal adalah algoritma sandi yang kekuatannya terletak pada kunci, bukan pada kerahasiaan algoritma itu sendiri. Teknik dan metode untuk menguji kehandalan algoritma sandi adalah kriptanalisa.
Dasar matematis yang mendasari proses enkripsi dan dekripsi adalah relasi antara dua himpunan yaitu yang berisi elemen teks terang /plaintext dan yang berisi elemen teks sandi/ciphertext. Enkripsi dan dekripsi merupakan fungsi transformasi antara himpunan-himpunan tersebut. Apabila elemen-elemen teks terang dinotasikan dengan P, elemen-elemen teks sandi dinotasikan dengan C, sedang untuk proses enkripsi dinotasikan dengan E, dekripsi dengan notasi D.
Enkripsi : E(P) = C
Dekripsi : D(C) = P atau D(E(P)) = P
Secara umum berdasarkan kesamaan kuncinya, algoritma sandi dibedakan menjadi :
  • kunci-simetris/symetric-key, sering disebut juga algoritma sandi konvensional karena umumnya diterapkan pada algoritma sandi klasik
  • kunci-asimetris/asymetric-key
Berdasarkan arah implementasi dan pembabakan jamannya dibedakan menjadi :
Berdasarkan kerahasiaan kuncinya dibedakan menjadi :
Pada skema kunci-simetris, digunakan sebuah kunci rahasia yang sama untuk melakukan proses enkripsi dan dekripsinya. Sedangkan pada sistem kunci-asimentris digunakan sepasang kunci yang berbeda, umumnya disebut kunci publik(public key) dan kunci pribadi (private key), digunakan untuk proses enkripsi dan proses dekripsinya. Bila elemen teks terang dienkripsi dengan menggunakan kunci pribadi maka elemen teks sandi yang dihasilkannya hanya bisa didekripsikan dengan menggunakan pasangan kunci pribadinya. Begitu juga sebaliknya, jika kunci pribadi digunakan untuk proses enkripsi maka proses dekripsi harus menggunakan kunci publik pasangannya.

[sunting] algoritma sandi kunci-simetris

Skema algoritma sandi akan disebut kunci-simetris apabila untuk setiap proses enkripsi maupun dekripsi data secara keseluruhan digunakan kunci yang sama. Skema ini berdasarkan jumlah data per proses dan alur pengolahan data didalamnya dibedakan menjadi dua kelas, yaitu block-cipher dan stream-cipher.

[sunting] Block-Cipher

Block-cipher adalah skema algoritma sandi yang akan membagi-bagi teks terang yang akan dikirimkan dengan ukuran tertentu (disebut blok) dengan panjang t, dan setiap blok dienkripsi dengan menggunakan kunci yang sama. Pada umumnya, block-cipher memproses teks terang dengan blok yang relatif panjang lebih dari 64 bit, untuk mempersulit penggunaan pola-pola serangan yang ada untuk membongkar kunci. Untuk menambah kehandalan model algoritma sandi ini, dikembangkan pula beberapa tipe proses enkripsi, yaitu :

[sunting] Stream-Cipher

Stream-cipher adalah algoritma sandi yang mengenkripsi data persatuan data, seperti bit, byte, nible atau per lima bit(saat data yang di enkripsi berupa data Boudout). Setiap mengenkripsi satu satuan data digunakan kunci yang merupakan hasil pembangkitan dari kunci sebelum.

[sunting] Algoritma-algoritma sandi kunci-simetris

Beberapa contoh algoritma yang menggunakan kunci-simetris:

[sunting] Algoritma Sandi Kunci-Asimetris

Skema ini adalah algoritma yang menggunakan kunci yang berbeda untuk proses enkripsi dan dekripsinya. Skema ini disebut juga sebagai sistem kriptografi kunci publik karena kunci untuk enkripsi dibuat untuk diketahui oleh umum (public-key) atau dapat diketahui siapa saja, tapi untuk proses dekripsinya hanya dapat dilakukan oleh yang berwenang yang memiliki kunci rahasia untuk mendekripsinya, disebut private-key. Dapat dianalogikan seperti kotak pos yang hanya dapat dibuka oleh tukang pos yang memiliki kunci tapi setiap orang dapat memasukkan surat ke dalam kotak tersebut. Keuntungan algoritma model ini, untuk berkorespondensi secara rahasia dengan banyak pihak tidak diperlukan kunci rahasia sebanyak jumlah pihak tersebut, cukup membuat dua buah kunci, yaitu kunci publik bagi para korensponden untuk mengenkripsi pesan, dan kunci privat untuk mendekripsi pesan. Berbeda dengan skema kunci-simetris, jumlah kunci yang dibuat adalah sebanyak jumlah pihak yang diajak berkorespondensi.

[sunting] Fungsi Enkripsi dan Dekripsi Algoritma Sandi Kunci-Asimetris

Apabila Ahmad dan Bejo hendak bertukar berkomunikasi, maka:
  1. Ahmad dan Bejo masing-masing membuat 2 buah kunci
    1. Ahmad membuat dua buah kunci, kunci-publik \!K_{publik[Ahmad]} dan kunci-privat \!K_{privat[Ahmad]}
    2. Bejo membuat dua buah kunci, kunci-publik \!K_{publik[Bejo]} dan kunci-privat \!K_{privat[Bejo]}
  2. Mereka berkomunikasi dengan cara:
    1. Ahmad dan Bejo saling bertukar kunci-publik. Bejo mendapatkan \!K_{publik[Ahmad]} dari Ahmad, dan Ahmad mendapatkan \!K_{publik[Bejo]} dari Bejo.
    2. Ahmad mengenkripsi teks-terang \!P ke Bejo dengan fungsi \!C = E(P,K_{publik[Bejo]})
    3. Ahmad mengirim teks-sandi \!C ke Bejo
    4. Bejo menerima \!C dari Ahmad dan membuka teks-terang dengan fungsi \!P = D(C,K_{privat[Bejo]})
Hal yang sama terjadi apabila Bejo hendak mengirimkan pesan ke Ahmad
  1. Bejo mengenkripsi teks-terang \!P ke Ahmad dengan fungsi \!C = E(P,K_{publik[Ahmad]})
  2. Ahmad menerima \!C dari Bejo dan membuka teks-terang dengan fungsi \!P = D(C,K_{privat[Ahmad]})

[sunting] Algoritma -Algoritma Sandi Kunci-Asimetris

[sunting] Fungsi Hash Kriptografis

Fungsi hash Kriptografis adalah fungsi hash yang memiliki beberapa sifat keamanan tambahan sehingga dapat dipakai untuk tujuan keamanan data. Umumnya digunakan untuk keperluan autentikasi dan integritas data. Fungsi hash adalah fungsi yang secara efisien mengubah string input dengan panjang berhingga menjadi string output dengan panjang tetap yang disebut nilai hash.

[sunting] Sifat-Sifat Fungsi Hash Kriptografi

  • Tahan preimej (Preimage resistant): bila diketahui nilai hash h maka sulit (secara komputasi tidak layak) untuk mendapatkan m dimana h = hash(m).
  • Tahan preimej kedua (Second preimage resistant): bila diketahui input m1 maka sulit mencari input m2 (tidak sama dengan m1) yang menyebabkan hash(m1) = hash(m2).
  • Tahan tumbukan (Collision-resistant): sulit mencari dua input berbeda m1 dan m2 yang menyebabkan hash(m1) = hash(m2)

[sunting] Algoritma-Algoritma Fungsi Hash Kriptografi

Beberapa contoh algoritma fungsi hash Kriptografi: